| shortcut key | info |
|---|---|
| Alt + F2 | GUIデスクトップの時、コマンドを実行 |
| gnome-terminal | プロンプトを起動する |
| コマンド | 引数 | 説明 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| sudo dnf install php8.1 mariadb105-server php-mysqli php-devel | PHP、mysqlコマンド、MySQL拡張、PHP開発用をインストール | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| sudo mysql_secure_installation | MariaDBを初期化 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| mysql -h [hostname] -u [username] -p | MariaDBまたはMysqlへログイン、起動する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf install wget php-mysqlnd httpd php-fpm php-mysqli mariadb105-server php-json php php-devel -y | 授業でのコマンド。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| tar xzvf [filename.tar.gz] | tarzipを展開する。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| sudo systemctl list-unit-files -t service | 現在のservice構成の確認 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ps -ax | -a:全てのプロセスを表示 -x:他の端末に結び付けられているプロセスも表示 | 実行中のプロセスの確認 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| exit | シェルを終了する。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| reboot | 再起動する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| poweroff | シャットダウンする(管理者権限が必要) | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| shutdown -h now | シャットダウンする(管理者権限が必要) | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| which コマンド名 | コマンドのパスを表示する。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| source [*.sh] | shファイルを実行する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| man | マニュアルの表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| yum | ダウンロードする。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf list installed | 現在インストールされているプログラムを一覧表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| systemctl | status サービス名 | サービスを確認する(Loaded:ユニット設定がsystemdに読み込まれているか。Active:ユニットが現在アクティブかを表示。) | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| systemctl | start サービス名 | サービスを開始する(systemdではサービスには.serviceをつける) | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| systemctl | stop サービス名 | サービスを停止する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| systemctl | enable サービス名 | サービスを自動起動に指定する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| systemctl | is-enabled サービス名 | 自動起動になっているか確認する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| firewall-cmd |
| ファイアウォールの設定 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| mail [address] | メールを送信する。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ネットワーク系[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ip | a:全てのIP情報を表示 | IP情報をすべて表示 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ping | [adress] -c:ping送信回数を指定する。 | ピングを送る | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| curl [hostname] | http(GETメソッド)を行う | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| nslookup [domainname] [DNSserveraddress] | ドメイン名を解決する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dig [hostaddress] | ns:NSレコードを確認 NX:MXレコードを確認 | DNSの名前解決の確認。(デフォルトはAレコード) | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| nmtui | IPアドレスを変更する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ディレクトリ系[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| tree | filepath:どのディレクトリから表示するかを指定 -L:いくつの階層を表示するか | ツリー上ディレクトリ表示 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ls | -a:システムファイル表示 -l:ロングフォーマット -d:指定のディレクトリ情報のみ表示 | ディレクトリの情報表示 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| pwd | 現在のディレクトの表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| cd | ディレクトリの移動 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| pushd | filepath:for stacking directory's path | stacking directories. | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| popd | throw out stacking directory and back before directoryies. | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| コピー移動[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| cp | -i:既にファイルがあるときは問合せる -p:ファイルの属性も含めコピー -R:丸ごとコピー -v:コピーされたファイル名の表示 | ファイルのコピー | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| mv 元のファイル名 新ファイル名 | ファイルの移動、ファイル名の変更、 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| mkdir | -p:入れ子のフォルダを一気に作成 | フォルダの作成 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| rm | -r:ディレクトリとディレクトリ内のすべてのファイルを削除 -i:削除の際に対話で可否を問う | ファイルの削除 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| rmdir | -p:親ディレクトリもまとめて削除 | ディレクトリの削除 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| touch | -t:タイムスタンプの更新時刻を指定する。(形式 [CC]YY]MMDDhhmm[.SS] ) | ファイルのタイムスタンプの変更。ファイルが存在しない場合は空のファイルが作成される。 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ファイル表示・コマンド[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| cat | -n:行番号を記載する | テキストファイルの内容を表示。 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| more | [使用例] Space:1画面進む b:1画面戻る j or EnterKey:1行進む k,y:1行戻る g:先頭に移動 G:末尾に移動 /検索ワード:指定文字を検索 | テキストファイルの内容を表示。 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| less | テキストファイルの内容を表示。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| find [directoryname] -name [filename] | -type:(dディレクトリ、fファイル、lシンボリックリンク)などの種別を指定して検索 -mtime:変更日時(-+日数) -size:サイズ -iname:大文字小文字の区別をしない -name:検索文字列を指定して検索(and条件:-nameオプションを複数つける、or条件:-oオプションを-nameオプションの間につける) ワイルドカードを使用する場合は'で囲む必要がある。 | ファイルの検索 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| grep [option] 検索条件 [指定ファイル] | -e:文字列を検索パターンとして扱う -i:検索条件と指定ファイルで、大文字小文字の区別をしない -v:検索パターンとマッチしなかった行を選択する -E:拡張正規表現を利用する | ファイル中のデータを検索し、ヒットした行を表示する。 or検索時はオプションを二回繰り返す。and検索時はgrepコマンドを二回繰り返す | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| head [option] filename | -n:指定した行を出力 -c:先頭から指定したバイト数を表示 | ファイルの先頭から数行表示する。 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| tail [option] filename | -n:指定した行を出力 -c:末尾から指定したバイト数を表示 | ファイルの末尾から数行表示する。 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| tail -f filename | ログを出力する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| sort [option] filename | -r:逆順で表示 -k:指定した列目のデータをソートする -n:数値としてソートする | ファイルの中身をソートして出力 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| uniq filename | 重複行を出力しない | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| tr 文字列1 文字列2 | 標準出力からのデータを文字ごとに置き換える | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| diff [option] file1 file2 | -c:context diff形式で差分を出力する -u:unified diff形式で差分を出力する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| script [出力ファイル] | 出力を指定ファイルへ追記する。指定ファイルが既に存在する場合は上書きされる。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| vi filename |
| テキストエディタを開く | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| グループとユーザ[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| useradd [option] [username] | -c comment:コメントを指定する -g グループ名:プライマリグループ名を指定するグループ名は/etc/groupファイルで定義したグループ名 -G グループ名:補助グループを指定 -d:ホームディレクトリを指定する -s:シェルを指定する。デフォルトで/bin/bashが指定されているディストリビューションが多い。ログインしないユーザはnologinを指定する -u ユーザID番号:ユーザID番号を指定する | ユーザの作成 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| passwd [username] | 指定ユーザにパスワードを設定する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| su - [username] | 特定のユーザでログインする。ユーザ名の指定がない場合はrootユーザとなる。-がない場合はカレント、ある場合はホーム | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| sudo [command] | -u:指定したユーザでコマンドを実行 | スーパーユーザーでコマンドを実行。このコマンドはwheelグループのユーザーのみが利用可能 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| usermod [username] | -c comment:コメントを変更する -g groupname:プライマリグループ名を変更する。グループ名は/etc/groupファイルで定義したグループ名 -aG:一般ユーザに管理者権限を与える -G:補助グループ名を変更する -l username:既存のユーザ名を変更する -u userIDnumber:ユーザID番号を変更する | ユーザ情報を変更する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| userdel [username] | -r:ホームディレクトリを削除する | ユーザを削除する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| groups | ログインユーザーの所属するグループを表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| history | コマンドの履歴を表示する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| groupadd [groupname] | -g グループID番号:グループID番号を指定する | 新しいグループを作成する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| groupmod [-g groupid] [-n new-group-name] 変更対象のグループ | -g gid:既存のグループIDを変更する。100未満のグループIDはシステムで使われているため、指定できない。-n new-group-name:既存グループ名を変更する | グループの定義を変更する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| groupdel [groupname] | 既存グループを削除する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| chmod mode[,mode...] [directory|file] | -R:ディレクトリを対象にして、ディレクトリの仮名の子要素全てに適用する。
| ファイルのアクセス権を変更する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| chown user[.group] [directory|file] | -R: | ファイルの所有者を変更する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| chgrp [group] [directory|file] | -R: | ファイルの所有グループを変更する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| umask [8進数のモードのマスク] |
| デフォルトパーミッションから引くマスク値を指定する。(デフォルトは0022) | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| シェルスクリプト系[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| echo 'コメント' | -n:改行をしない。規定値では改行があると改行される。 | コメントを表示する | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| export statement | 環境変数を作成することができる。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| read 変数名 | 標準出力からデータを読み込む。既に変数にデータが格納されている場合は上書き | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| set | シェル変数の一覧を表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| unset 変数名 | シェル変数を削除 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| env | 現在の環境変数を表示 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| sh -x file.sh | -x:引数にシェルスクリプトを指定 | シェルを起動。-xでシェルスクリプトを指定して実行 | ||||||||||||||||||||||||||||||||||||||||||||||||||||||
| サーバー系[コマンド一覧] | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| インストールコマンド | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf list installed | インストールされているパッケージの確認。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf [-y] install [packagename] | パッケージのインストール。(-y:すべてyesで応える) | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf remove [packagename] | パッケージをアンインストール | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| more cmd... | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| dnf -y install langpacks-ja glibc-langpack-ja.x86_64 | 日本語関連のパッケージをインストール | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| localectl set-locale LANG=ja_JP.UTF-8 | システム全体の文字セットを変更 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| source /etc/locale.conf | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| 特殊なもの | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| command --help | 使い方を表示する | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| コマンドの書式など(コマンドでは標準入力、標準出力、標準エラー出力の外部接続によって運用される) | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| > | 実行結果をファイルに上書き | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| >> | 実行結果をファイルに追記 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| 2> | エラー出力をリダイレクトする。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| 2>> | エラー出力をリダイレクトで追記。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| > filename 2>&1 | 標準出力と標準エラー出力を同時に行う。 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| >> filename 2>> filename2 | 通常は標準出力でリダイレクトし、エラー時はエラー標準出力でリダイレクト | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
| | | コマンドをつなげる | |||||||||||||||||||||||||||||||||||||||||||||||||||||||
環境変数に登録しているパスを検索してコマンドを実行する。通常は/usr/binに格納されている
| 記述 | 説明 |
|---|---|
| 変数名=値 | シェル変数を定義 |
| $変数名 | シェル変数を利用 |
| 変数名[n]=値 | 一次元配列変数を定義 |
| ${変数名[n]} | 一次元配列変数を利用 |
| #コマンド | コメントアウト |
| '(シングルクォート) | 引用符。変数($)が文字列として認識される |
| "(ダブルクォート) | 引用符。変数($)は変数として認識される |
| `(バッククォート) | 引用符。コマンドがある場合はそれが実行される |
| ./*.sh 引数1 引数2 引数3 | .shファイル内に$n(nは任意の数字)の変数がある場合には引数が1から順番に代入される。また$#は引数の数が、$0には実行されたファイル名がそれぞれ入る。 |
| shift | スクリプト内の変数がn+1にずれる |
| \ | エスケープシーケンス、改行 |
| 'aaaa"$ABC"bbbb' | ""はエスケープされる |
| \文字 | 文字のエスケープ(特殊文字、構文) |
| 条件A -o 条件B -o 条件C | 論理和 |
| [条件A] || [条件B] || [条件C] | 論理和 |
| 条件A -a 条件B -a 条件C | 論理積 |
| [条件A] && [条件B] && [条件C] | 論理積 |
| $PATH | 環境変数 |
| 演算子 | 比較内容 |
|---|---|
| a == b | aとbが等しければ真 |
| a != b | aとbが等しくなければ真 |
| a -eq b | aとbが等しい(equal to)ければ真 |
| a -ne b | aとbが等しくなければ(not equal to)真 |
| a -ge b | aがb以上(greater than or equal to)であれば真 |
| a -le b | aがb以下(less than or equal to)であれば真 |
| a -gt b | aがbより大きい(greater than)であれば真 |
| a -lt b | aがb未満(less than)であれば真 |
| 演算子 | 内容 |
|---|---|
| -f ファイル名 | 通常ファイルなら真 |
| -d ファイル名 | ディレクトリなら真 |
| -e ファイル名 | ファイルが存在すれば真 |
| -L ファイル名 | シンボリックリンクなら真 |
| -r ファイル名 | 読み取り可能ファイルなら真 |
| -w ファイル名 | 書き込み可能ファイルなら真 |
| -x ファイル名 | ファイルが存在して、実行権限があれば真 |
| -s ファイル名 | サイズが0より大きければ真 |
| コマンド1 && コマンド2 && ... | コマンド1が正常終了する場合コマンド2,3...と逐次的に実行する |
| コマンド1 || コマンド2 || ... | コマンド1が異常終了する場合コマンド2,3...と選択的に実行する |
システム全体の文字セットを変更する
| current direcotry | ./ |
|---|---|
| parent direcotry | ../ |
| home directory | ~ |
| roote directory | / |
| 特殊 | |
| trush | /dev/null |
| afs | |
|---|---|
| bin | bash[user'sShell] |
| boot | |
| dev | |
| etc | passwd[user'sPasswords] group[defined groups] shadow[password] httpd/conf[ApacheConfFile] hosts[HOSTSFile] named.conf[BINDsettingFile] resolv.conf[resolvsettingFile] postfix/main.cf[postfixconfigure] |
| home | |
| lib | |
| lib64 | |
| media | |
| mnt | |
| opt | |
| proc | |
| root | |
| run | |
| sbin | |
| srv | |
| sys | |
| tmp | |
| usr | bin[shellscriptfile] |
| var | log/messages[message at done] log/httpd[ApacheAccessLog] www/html[httpdirectory] named/named.empty[zoneFileTemp] named/slaves[slaveZoneFile] |
| ファイル | 説明 |
|---|---|
| httpd | アパッチ |
| firewalld | ファイアウォール |
| gnome-terminal | ターミナルシェル |
| gedit | テキストエディター |
| nautilus | ファイルエクスプローラー |
| firefox | firefoxブラウザ |
| sshd | SSHサーバ、いわゆるtelnet |
| systemd | LinuxがOS起動の際、カーネル起動後一番最初に実行されるプロセス、OS全体を制御する。 |
| named,named-chroot(bind,bind-chroot) | DNSサーバ |
| postfix | smtp |
| php | PHP |
| mariadb105-server | mysqlコマンド |
| php-mysqli | mysqlコマンド |
| php-devel | PHP開発用 |
インストール段階でSSHサーバのパッケージがインストールされており、SSHサーバとして稼働している。
ユーザ作成は管理者の権限が必要となっている。ユーザ作成時にユーザ名と同一のグループ名も作成されプライマリーグループとして所属することになる。
フォーマット:
| 項目 | 内容 |
|---|---|
| account | そのシステムでのユーザ名。大文字を含まないようにする |
| password | 以前はユーザの暗号化されたパスワード、現在は'x' |
| UID | ユーザID番号 |
| GID | プライマリグループID番号(100未満のグループIDはシステムで使われている。) |
| GECOS | ユーザの名前またはコメントのフィールド |
| directory | ユーザのホームディレクトリ |
| shell | ログイン時に起動されるユーザのコマンドインタプリタ(/bin/bashにある) |
フォーマット:
| 項目 | 内容 |
|---|---|
| group_name | グループの名前 |
| password | 以前は暗号化されたグループのパスワード、またはパスワードが不要なら空欄 |
| GID | グループID番号 |
| user_list | グループに所属するユーザ名のリスト。それぞれのユーザ名はコンマで区切られる |
ユーザのパスワードが暗号化されて保存されている
フォーマット:
| 項目 | 内容 |
|---|---|
| account | |
| password | |
| last_changed | |
| may_be_changed | |
| must_be_changed | |
| warned | |
| expires | |
| disabled | |
| reserved |
フォーマット:
| 項目 | 内容 |
|---|---|
| d | ディレクトリ |
| - | ファイル |
| 項目 | 内容 |
|---|---|
| r | 読み込み |
| w | 書き込み |
| x | 実行またはディレクトリの移動 |
パッケージはAlmaLinuxではRPM形式、yumコマンドはRHEL7系までで、ここではdnfコマンド(yumはdnfのエイリアスとして存在する)
ログには以下のような順序で情報が記載される
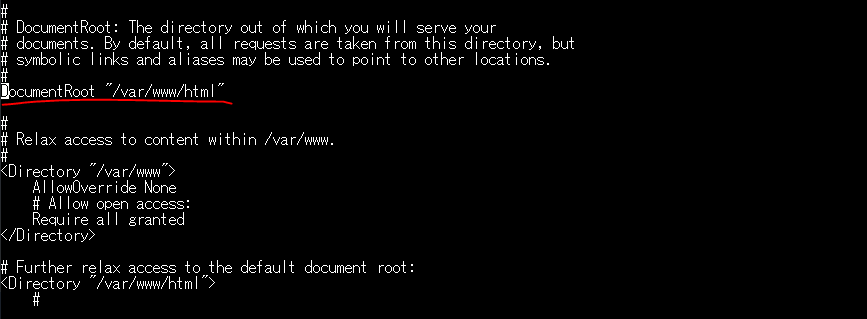
httpDirectory:/var/www/html
ApacheConfFile:etc/httpd/conf/httpd.conf
Webページを格納するディレクトリ:
Webページアクセスしたときのルートファイル: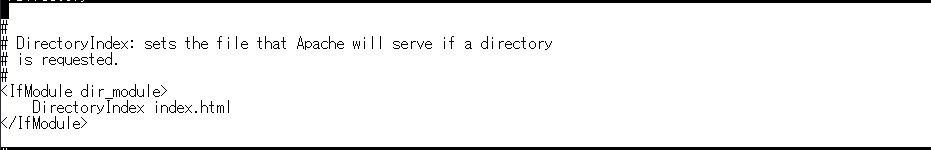
ICANN(Internet Corporation for Assigned Names and Numbers):ドメイン名を管理している。
ゾーン:DNSを管理する単位、
Linuxで利用されるDNSサーバーのソフトウェア。DNSキャッシュサーバー(unbound)、DNSコンテンツサーバーとして利用される
named(BIND)は/var/named/chrootをルートディレクトリとして使用し、アクセスできる範囲が/var/named/chroot/etcに限られる。
named.confファイルは大きく分けて以下のような項目となる
| ステートメント | 概要 |
|---|---|
| opions | BIND全体にかかわる設定項目を定義する。optionsステートメントで設定した一部内容はzoneステートメントにも反映される。 |
| logging | DNSサーバーのログ出力に関する設定項目を定義する。 |
| zone | ゾーンを宣言し、ゾーンファイルへのパスを設定する。また、そのゾーン固有の各種オプション設定(リカーションの可否、クエリーやゾーン転送の許可など)を設定する。 |
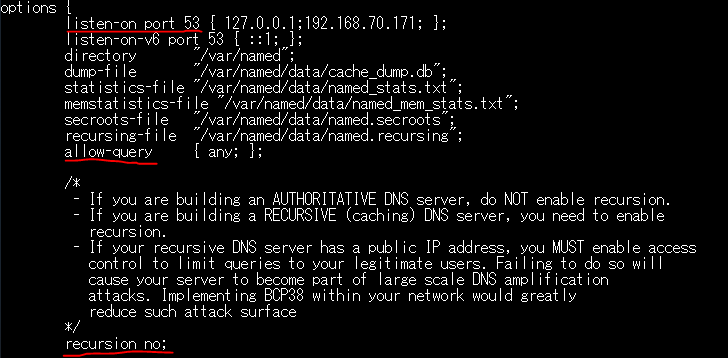
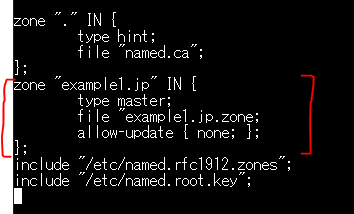
※コピーする際は-pオプションを付けて、所有権(ここではグループ)を継承する必要がある
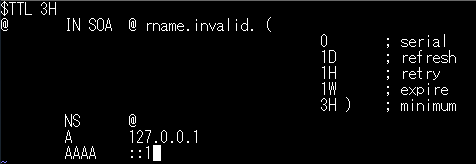
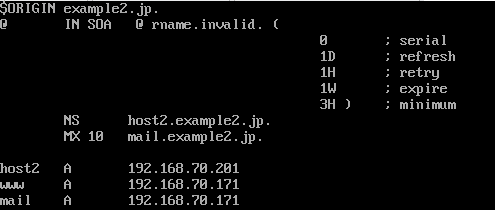
| 名称 | 書式 | 説明 |
|---|---|---|
| グルーレコード | host2.example2.jp A 192.168.100.1(※これのことかもしれない) | 管理を委任しているゾーンについての問い合わせに対して、DNSサーバーが委任先のゾーンのDNSコンテンツサーバーのアドレスを返す際に、追加情報として必要となる委任先DNSコンテンツサーバーのAレコードをグルーレコードという。 |
| $TTL | $TTL 3H | ゾーンのTTL |
| $ORIGIN | $ORIGIN address.jp. | ゾーンの名前。ゾーンの名前はFQDNで最後が「.」で終わる必要がある。省略された場合にここで指定されたゾーン名で補完される。 |
| SOAレコード | @ IN SOA host2 (...) | |
| NSレコード(Name Server) | NS hostname.address.jp | ゾーンのDNSコンテンツサーバーを定義 ゾーンの権威をもつDNSコンテンツサーバーを指定するためのレコード |
| MXレコード(Mail eXchange) | MX [] mailhost.address.jp | ドメインのメールサーバー(右側にFQDNを入れるので、最後に必ず「.」) メールアドレスに利用するドメイン名を定義するためのレコード。メールサーバーの障害にも対応するため複数個のメールサーバーを記述でき、プリファレンス値の低いサーバーにメール配信が優先される。 |
| Aレコード | hostname A 192.168.100.1 | 名前とIPアドレスの定義。左にホスト名、右にIPアドレス。名前に対してIPアドレスを指定するためのレコード |
| PTRレコード | 192.168.100.1 IN PTR host.example.jp. | 逆引きのレコード。逆引きはnamed.confで別途zoneファイルを設定する必要がある。 |
設定ファイルを書き換えたら確認コマンドを実行する。
確認が終わったら、サービスを起動する。サービス名は「named-chroot」ファイアウォールの名前は「dns」
NATネットワークを停止する
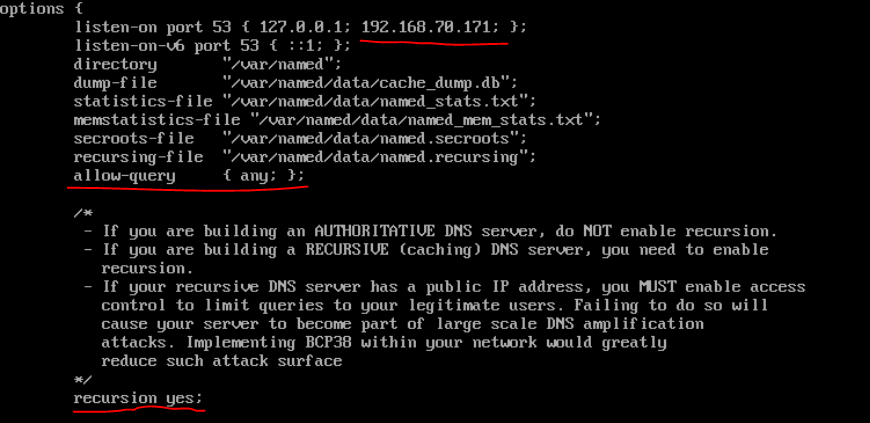
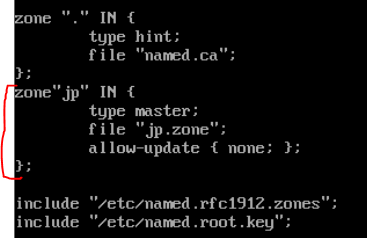
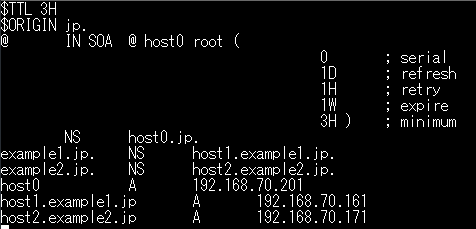
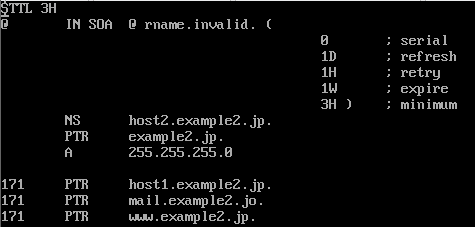
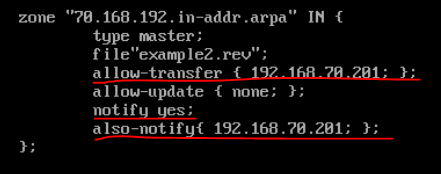
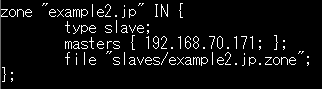
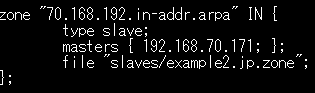
スレーブサーバーは自動でゾーンファイルをマスターサーバーから問い合わせて取得する。このため、スレーブサーバー側では、ゾーンファイルの設定は不要である。以下はマスターサーバーとスレーブサーバーを設定するためのnamed.confファイルをそれぞれのサーバー、正引き逆引きごとに示す。
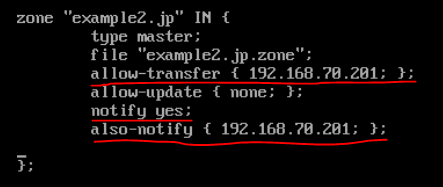
ゾーン情報の転送を許可するゾーンサーバー(スレーブ)のIPアドレス:allow-transfer{ ipaddress; };
マスター側からスレーブ側に通知を行う:notify yes;
マスター側から通知を行うサーバ(スレーブサーバ)のIPアドレス:also-notify { ipaddress; };
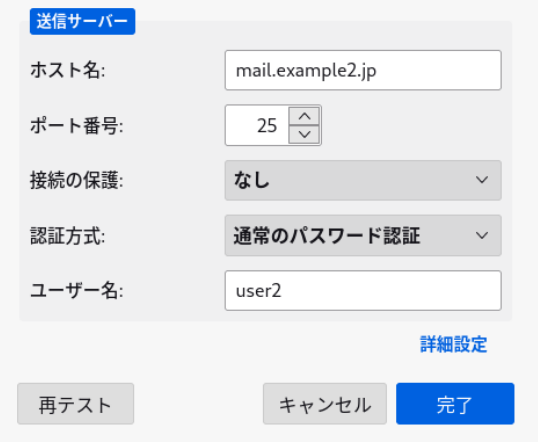
SMTP:メールを送信する際に認証を行う機構。迷惑メール対策としてメール中継の制限を、この認証機能で許可するという利用方法がある。
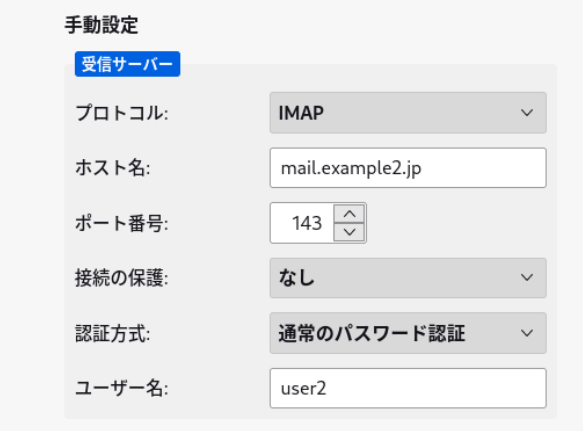
| MTA(MailTransferAgent) | メールクライアントから送信されたメールを送信用メールサーバーから宛先の受信メールサーバーに転送する。(ここではPostfix) |
| MDA(MailDeliveryAgent) | 受信メールサーバーが受信したメールを宛先アドレスのメールボックスに配送する。(ここではDovecot) |
| MUA(MailUserAgent) | メール利用者がメールの送信や受信を行うプログラム(ここではThunderbird) |
/etc/postfix/main.cf
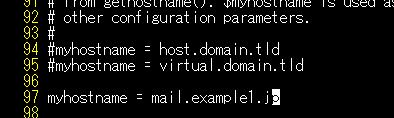
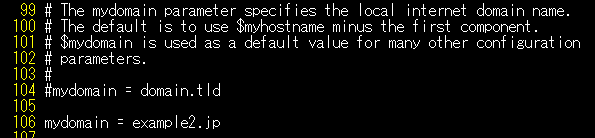
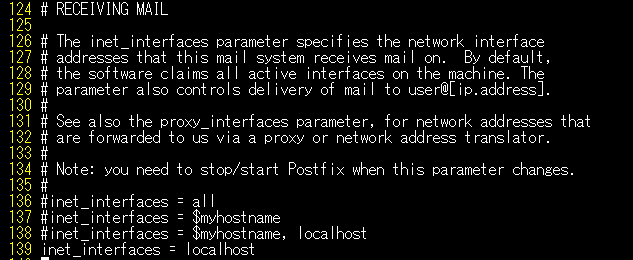
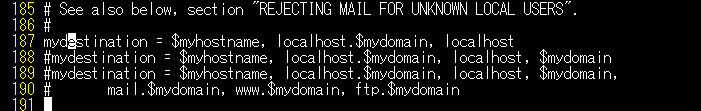
※末尾記載
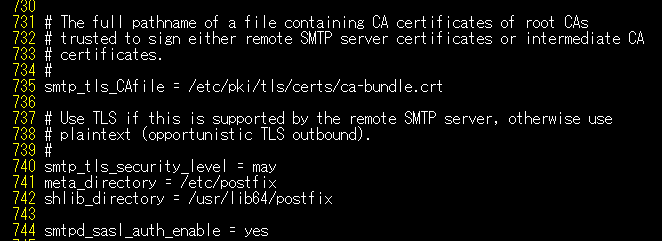
※末尾記載
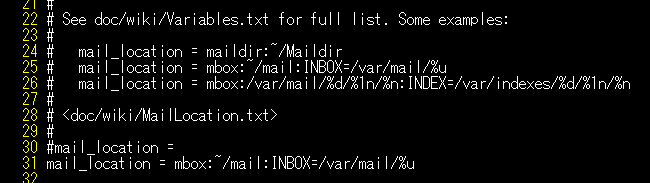
mail_location = mbox:~/mail:INBOX=/var/mail/%u
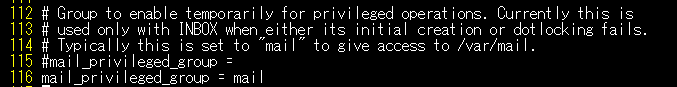
mail_privileged_group = mail
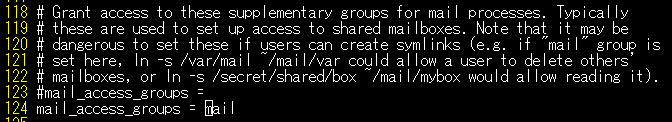
mail_access_groups = mail
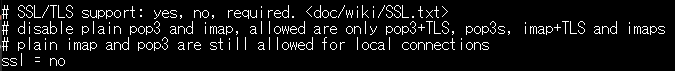
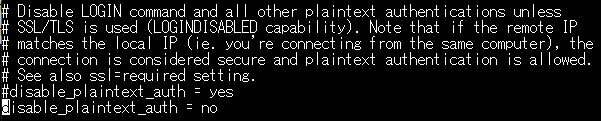
disable_plaintet_auth = no
ssl = no